UniFi Gateway - 使用 UniFi Site Magic 配置 SD-WAN
UniFi SD-WAN 简化了 UniFi Gateway 之间站点到站点 VPN 隧道的设置,从而实现多个站点之间无缝共享资源和应用程序。
比较拓扑结构
SD-WAN 支持 Hub-and-Spoke 和 Mesh 两种拓扑结构。下表列出了这两种配置之间的主要区别。
中心辐射式 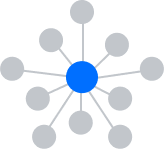 |
网状 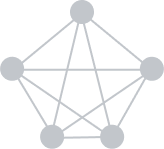 |
|
|---|---|---|
| 说明 | 集中式架构,所有分支站点都通过一个或多个中心 Hub 连接。 | 分散式架构,所有分支站点直接相互连接。 |
| 最佳使用场景 | 适合拥有集中式数据中心或资源,以及需要基于 IP 的云访问白名单的组织。 | 适合资源分散且需要所有位置之间直接共享的组织。 |
| 可扩展性 | 最多支持 1,000 条隧道。 | 最多支持 20 个站点。 |
| 安全性 | 在 Hub 中集中管理流量,并提供隔离选项。 | 站点之间直接传输流量;每个站点都需要单独的防火墙规则。 |
| 冗余 | 每个 Spoke 最多支持与 Hub 建立 4 条活动 VPN 隧道;还可以添加故障转移 Hub 以实现更高的冗余性。 | 每个站点的每个连接只有 1 条活动隧道。互联网中断时,故障转移隧道需要一定时间重新建立。 |
| 灵活性 | 高度可定制,支持重叠子网 NAT、自定义路由通告以及跨 Hub 负载均衡等功能。 | 可定制性有限;不支持 NAT,因此 SD-WAN 组内不能存在重叠子网。 |
中心辐射式
要求
- Hub: 至少有一台设备拥有公网 IP 地址:
- Cloud Gateway: EF Core、UDM Beast、EFG、UDM Pro Max、UDM SE、UDM Pro、UCG Fiber、UCG Industrial 或 UDW。
- 独立 Gateway: UXG-Fiber、UXG-Enterprise 或由 CloudKey、UniFi OS Server 或 Official UniFi Hosting 管理的 UXG-Pro。
- Spoke: 大多数 Cloud Gateway(不包括 Express),或由 CloudKey、UniFi OS Server 或 Official UniFi Hosting 管理的独立 Gateway。
- 所有 Hub 和 Spoke 必须共享同一个 UI Account 所有者,或由 Fabric 管理员在同一 Fabric 中管理。
- UniFi Network 应用程序版本必须为 9.0.108 或更高版本。
- UniFi(Cloud)Gateway 版本必须为 4.1.3 或更高版本。
配置中心辐射式
- 在 UniFi Site Manager 中导航至 设置 > SD-WAN。
- 选择 Hub-and-Spoke 作为部署类型,并为 SD-WAN 组命名。
- 选择 Hub 拓扑结构:
- 单一: 所有 Spoke 都连接到同一个中心 Hub。
- 故障转移: 所有 Spoke 都连接到同一个中心 Hub,并在需要时故障转移到备用 Hub。
- 分布式: 手动指定每个 Spoke 连接的 Hub。
- 选择 Spoke 到 Hub 的 VPN 架构:
- 最高弹性: 最多同时建立 4 条 VPN 隧道(每个 Hub 与 Spoke WAN 之间建立独立隧道)。故障转移期间不会中断。
- 冗余: 最多同时支持 2 条 VPN 隧道(每个 Spoke 的主 WAN 和备用 WAN 分别连接到 Hub 的主 WAN 和备用 WAN)。故障转移期间不会中断。
- 可扩展: 每个 Spoke 使用 1 条隧道。故障转移期间会短暂中断。
- 为每个 Hub 添加 网络 和/或 路由:
- 网络: 自动通告指定网络的路由。
- 路由: 共享非本地子网(例如其他站点到站点 VPN 连接),或手动定义汇总路由。
- 为每个 Hub 分配 主 VPN WAN 和(可选)WAN 故障转移。
- 配置 Spoke 网络和 WAN:
- 自动扩展和 NAT Spoke VPN: 当 Spoke 具有重叠子网时启用。此功能会自动创建源地址转换(NAT)规则,在将流量路由到 Hub 之前,将其从 Spoke 转换为唯一的 /24 子网。启用后,会话只能由 Spoke 发起。有关更多信息,请参阅下方的“重叠子网和 NAT”。
- 如果禁用,请选择要与 Hub 共享的网络。
- 隔离 Spoke: 通过在 Hub 上自动生成防火墙规则来阻止 Spoke 之间的所有流量。如果 Spoke 需要相互通信,请禁用此选项和自动扩展。
- 注意: 您的 Gateway 必须支持基于区域的防火墙。请查看 此处 了解更多信息。
- 标准化 WAN 设置: 使所有 Spoke 使用与主 VPN 或故障转移 VPN 接口相同的 WAN 接口。
- 为每个 Hub 指定 主 VPN WAN 和 WAN 故障转移。
- 自动扩展和 NAT Spoke VPN: 当 Spoke 具有重叠子网时启用。此功能会自动创建源地址转换(NAT)规则,在将流量路由到 Hub 之前,将其从 Spoke 转换为唯一的 /24 子网。启用后,会话只能由 Spoke 发起。有关更多信息,请参阅下方的“重叠子网和 NAT”。
重叠子网和 NAT 配置
重叠子网通常会阻止通信,因为无法区分流量的来源或目的地。自动扩展和 NAT Spoke VPN 会自动应用源 NAT规则,将流量转换为来自唯一且不重叠子网的流量。默认情况下,这会启用从 Spoke 到 Hub 的单向通信,允许 Spoke 上的客户端访问 Hub 资源、下载文件或代理访问云资源。但是,除非您在 Spoke 上手动配置目标 NAT 规则,否则 Spoke 资源无法共享。
例如,假设一个 Spoke 分配了 172.16.1.0/24 路由,并启用了 自动扩展和 NAT Spoke VPN,本地 192.168.50.0/24 子网上有一台服务器,地址为 192.168.50.5。您可以通过将以下 DNAT 规则 应用于 Spoke 来访问该服务器:
- 名称: 从 Hub-and-Spoke 到 LAN 的 DNAT
- 协议: 全部
- 接口: SD-WAN VPN 隧道
- 目标: 172.16.1.5
- 转换后的 IP 地址: 192.168.50.5
对于 Spoke 上需要访问的每个资源,都必须创建类似规则。如果需要公开大量本地资源,建议设计子网以避免重叠。请查看此处的说明。
有关 NAT 规则的更多信息,请参阅网络地址转换。
Hub VPN 隧道容量
-
点击查看各型号的 VPN 隧道容量列表。
型号 SD-WAN VPN 隧道 Enterprise Firewall Core (EF Core) 1,000 Enterprise Fortress Gateway (EFG) 1,000 Gateway Enterprise (UXG Enterprise) 1,000 Dream Machine Beast (UDM Beast) 200 Dream Machine Pro Max (UDM Pro Max) 200 Dream Machine Special Edition (UDM SE) 100 Dream Machine Pro (UDM Pro) 100 Cloud Gateway Fiber (UCG Fiber) 100 Cloud Gateway Industrial (UCG Industrial) 100 Dream Wall (UDW) 100 Gateway Pro (UXG Pro) 100
网状
要求
- 任意 Cloud Gateway,或由 CloudKey、UniFi OS Server 或 Official UniFi Hosting 管理的独立 Gateway。
- 至少有一个 Gateway 必须拥有公网 IP 地址。
- 所有参与的 Gateway 必须拥有相同的 UI Account 所有者。
配置网状连接
- 在 UniFi Site Manager 中导航至 设置 > SD-WAN。
- 选择 Mesh 作为部署类型,并为 SD-WAN 组命名。
- 选择最多 20 个站点加入 Mesh 连接。
- 选择每个站点中要共享的网络。
- 如果网络存在重叠子网,请按照此处的说明操作。
- 点击 连接。
常见问题
-
我可以使用 SD-WAN 连接第三方 Gateway 或云服务商(AWS、Azure、GCP)吗?
-
我可以添加更多管理员来管理 SD-WAN 设置吗?不可以,SD-WAN 只能由 所有者管理。
-
是否支持 IPv6?目前还不支持。我们计划在未来版本中添加支持。
-
是否支持 USG 系列?不支持,旧版 USG 型号不受支持。
-
如何最大限度提升 Mesh 部署的性能?拥有公网 IP 的 Gateway 越多,网络弹性越强;Gateway 之间的额外路由也有助于提升性能。
-
Mesh 部署是否存在站点限制?Mesh 拓扑结构最多支持 20 个站点。
-
云服务出现问题时,SD-WAN 连接会断开吗?云服务出现问题时,SD-WAN 不会断开。但是,如果发生 WAN/LAN 更改等情况,您将无法更新配置,因为这需要云服务可用。
-
如果 Gateway 的 WAN IP 地址发生变化,SD-WAN VPN 还能正常工作吗?可以。如果 Gateway 的 WAN IP 地址发生变化,其他 Gateway 上会自动更新新的 IP 地址,SD-WAN 将保持连接。拥有公网 IP 的 Gateway 和位于 NAT 后的 Gateway 均适用此规则。
-
如果发生所有权转移,会有什么影响?所有参与的主机必须拥有相同的管理员。如果对属于 SD-WAN 组的主机发起所有权转移,该站点的连接会自动关闭,而其他站点将保持运行。
-
为什么通过活动 SD-WAN 连接无法访问某些远程网络?SD-WAN 使用 OSPF 在 UniFi Gateway 之间交换选定的网络路由。即使 OSPF 流量被阻止,VPN 隧道也可能保持活动状态,从而阻止 Gateway 建立 OSPF 邻接并交换路由。这通常由自定义防火墙规则导致,尤其是 VPN 到 Gateway 的规则;这些规则可能阻止从 VPN 隧道到 Gateway 的 OSPF 流量,导致无法安装远程路由。

