本文介绍有状态防火墙和无状态防火墙的工作原理。
防火墙简介
防火墙是用于监控、跟踪和控制网络流量的网络安全系统。在 WAN 边界上配置防火墙后,可以防范恶意或不必要的流量。通常,防火墙适用于入站、出站和本地流量(即发往防火墙自身的流量)。如今,大多数主机设备都具备消费级防火墙软件,但 IT 管理员仍负责研究并在企业/宽带网络中实施有效的防火墙解决方案。
随着网络防火墙范围、复杂性和重要性的不断提升,其设计和实施也遵循 OSI 模型的各个层级。在实际配置网络防火墙之前,通过设计良好的 OSI 第 1 层和第 2 层网络拓扑,可以降低网络面临的风险,主要包括控制物理网络访问和实施 VLAN。
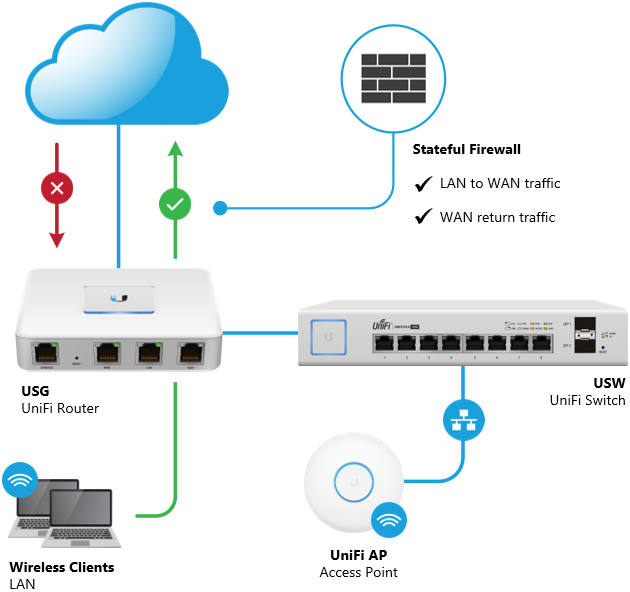
专用防火墙对于确保所有主机拥有安全且高性能的网络至关重要。 UniFi Security Gateway 位于 WAN 边界,默认提供用于保护 UniFi 站点的基本防火墙规则。
无状态防火墙与有状态防火墙
最早出现的防火墙之一是无状态防火墙,它通常根据 OSI 第 2 层、第 3 层和第 4 层的信息(例如源地址和目标地址)过滤单个数据包。
随着网络硬件性能提升和成本降低,有状态防火墙应运而生,作为连接跟踪过滤器使用。它不仅考虑 OSI 第 2 层、第 3 层和第 4 层的信息,还会利用第 7 层信息进行基于应用程序的过滤。
无论是基于简单的数据包条件进行过滤,还是满足高级跟踪需求,无状态防火墙和有状态防火墙如今都得到广泛使用,并且在部署时间、位置和方式上经常有所重叠。
USG 和 EdgeRouter 使用更先进的有状态防火墙,并可匹配以下流量状态:
new入站数据包来自一个 新 连接。established入站数据包与一个已经 存在 的连接相关联。related入站数据包是 新的,但与一个已经 存在 的连接相关联。invalid入站数据包与其他任何状态都不匹配。
网关防火墙
由于设计、功能和网络位置的特点,路由器(网关)非常适合运行防火墙。配置路由器防火墙时,请考虑以下条件:
Interface应用防火墙的网络接口。Direction防火墙过滤流量的方向(入站、出站或本地)。Type应匹配的流量类型(端口、协议、源地址或目标地址)。Action对流量执行丢弃、拒绝还是接受操作。
防火墙可以应用于多个接口(例如 WAN 或 LAN 接口)和多个方向。流量方向包括 入站(接收流量)、出站(发送流量)或本地(发往防火墙设备)。防火墙规则可以定义对匹配流量执行 丢弃、拒绝 还是 接受 操作,并可过滤多种不同的流量类型。例如:
- 网络协议
- 源 IP 地址
- 目标 IP 地址
- 端口
- 应用程序
- 状态
- 时间

