网络基础知识简介 - 网络地址转换(NAT)与互联网
概述
本文介绍网络地址转换(NAT)的工作原理,以及 NAT 对互联网相关流量的重要性。
注意:
有关路由和交换的完整入门指南,请参阅 Ubiquiti 宽带路由与交换专家(UBRSS)指南,可在我们的 培训 部分下载。
网络地址转换(NAT)简介
尽管 IPv4 是互联网流量使用的通用协议,但可用的 IP 地址数量是有限的。虽然拥有近乎无限 IP 地址的 IPv6 最终会取代 IPv4,但网络地址转换(NAT)有助于保留可用于互联网流量的有限 IPv4 地址。NAT 有多种类型(本文不涵盖所有类型):
目标 NAT转换经过路由器的数据包的目标地址。源 NAT转换经过路由器的数据包的源地址。源 NAT 伪装将多个源地址转换为同一个地址,并分配一个随机端口号。
注意: 源 NAT 伪装也常被称为一对多 NAT、端口地址转换(PAT)或 NAT 重载。
源 NAT 伪装允许 LAN 上的主机重复使用分配给路由器的单个 WAN IP 地址。为此,NAT 会建立经过路由器的连接表,并随机分配端口号,以跟踪每个唯一连接。在此过程中,LAN 主机的源 IP 地址和端口(NAT 前)会转换为路由器的 WAN IP 地址,并分配一个随机端口(NAT 后)。NAT 过程中使用以下术语:
NAT 前源地址NAT 转换前,LAN 上主机的源 IP 地址和端口(以下示例中的 192.168.1.10 : 2000)。NAT 后源地址NAT 转换后,路由器 WAN 接口的源 IP 地址和随机分配的端口(以下示例中的 203.0.113.1 : 64000)。NAT 前目标地址NAT 转换前,客户端尝试访问的网站的目标 IP 地址和端口(以下示例中的 198.51.100.1 : 443)。NAT 后目标地址NAT 转换后,客户端尝试访问的网站的目标 IP 地址和端口(以下示例中的 198.51.100.1 : 443)。
下图展示了 LAN 主机尝试访问互联网网站时的 NAT 过程示例:
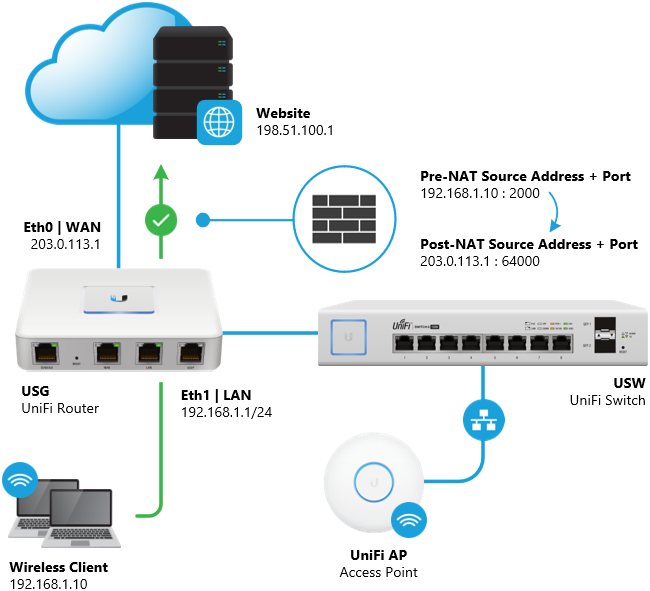
示例设置中,NAT 运行在 UniFi Security Gateway(USG)上。客户端的私有 LAN IP 地址将通过源 NAT(伪装)转换为 USG 的 WAN IP 地址。请注意,NAT 前/后的目标地址和端口不会改变。

